Virüs Taraması
Virüs Taraması sitelerdeki dosyaları ClamAV ile tarar; bulguları karantinaya alır, temizler ya da yok sayar. Hiçbir dosya sessizce silinmez.
Virüs Taraması ne yapar
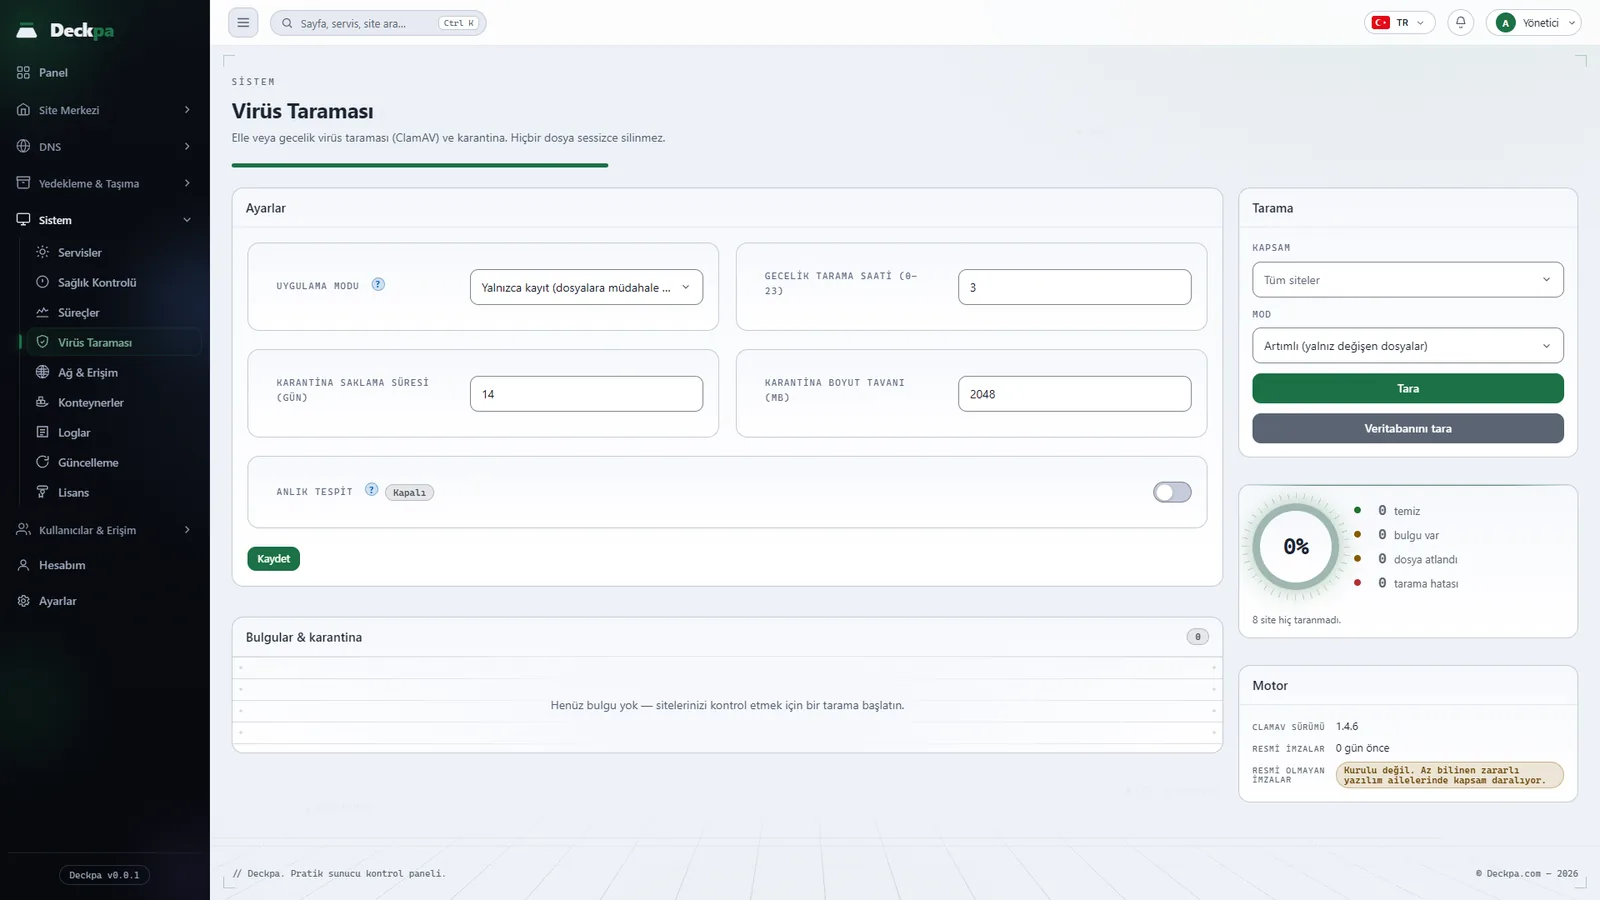
Virüs Taraması, sitelerdeki dosyaları ClamAV ile tarar ve bulduğu zararlı yazılımı yöneticiye gösterir. Amaç, bulaşmış bir siteyi sunucudaki diğer sitelere zarar vermeden önce fark etmek ve güvenli biçimde etkisizleştirmektir. Hiçbir dosya sessizce silinmez: her işlem sizin onayınızla ve listede görünür bir durumla yapılır. Ekran Sistem → Virüs Taraması altındadır ve yalnızca yöneticiye açıktır.
Site sahipleri bu ekranı görmez. Kendi sitelerinde ele alınmamış bir bulgu varsa Uyarılar sayfasında "Virüs taraması bulgusu" uyarısını görürler.
Motoru kurma ve durumunu izleme
ClamAV, Deckpa ile birlikte kurulmaz; isteğe bağlıdır. Kurulu değilse sayfada ClamAV kurulu değil rozeti çıkar ve Servisler sayfasından kurun bağlantısı sizi Sistem → Servisler sayfasına götürür.
Sağdaki Motor kartı üç bilgi verir:
- ClamAV sürümü — kurulu sürüm. Sürümün destek süresi sonuna yaklaşıyorsa yanında uyarı rozeti görünür.
- Resmi imzalar — resmi imza veritabanının kaç gün önce güncellendiği. İmzalar güncel görünmüyorsa kartta imza güncelleme servisinin (freshclam) çalışmıyor olabileceği yazar; son güncelleme hatası varsa o da gösterilir.
- Resmi olmayan imzalar — resmi imza seti az bilinen PHP zararlı yazılım ailelerinde zayıftır. Resmi olmayan imza seti kurulu değilse kartta uyarı rozeti görünür ve kapsamın daraldığı belirtilir. Bu durumda temiz bir sonuç, az bilinen ailelerin gerçekten kontrol edildiği anlamına gelmez.
Motor güncelliği Sağlık Kontrolü içinde de ölçülür (ClamAV motor güncelliği ve resmi olmayan imza seti kapsamı).
Tarama başlatma
Sağdaki Tarama kartından taramayı siz başlatırsınız:
- Kapsam — Tüm siteler ya da tek bir site.
- Mod — Artımlı (yalnız değişen dosyalar) son taramadan bu yana değişen dosyalara bakar ve hızlıdır; Tam (tüm dosyalar) her dosyayı yeniden tarar.
- Tara — taramayı kuyruğa alır. Düğme tarama sürerken kilitlenir, durum "Taranıyor…" olarak izlenir ve bitince sayfa yenilenir. Beklenenden uzun sürerse sayfa daha sonra tekrar kontrol etmenizi söyler.
Veritabanını tara düğmesi bir sitenin veritabanı içeriğinde zararlı kalıp arar. Bunun için kapsamdan tek bir site seçmeniz gerekir; veritabanı taraması tüm siteler için yapılamaz. Bulunan her eşleşme elle incelenmek üzere listelenir; veritabanında hiçbir şey otomatik değiştirilmez.
Halkanın ortasındaki yüzde, temiz çıkan sitelerin tüm sitelere oranıdır. Yanındaki sayaçlar siteleri dört gruba ayırır: temiz, bulgu var, dosya atlandı ve tarama hatası. Atlanan dosyası olan ya da hata veren bir site temiz sayılmaz. Hiç taranmamış siteler halkanın altında "N site hiç taranmadı" notuyla belirtilir.
Bulgular ve karantina
Bulgular & karantina listesi her bulgu için siteyi, dosya yolunu, sınıfı, imza adını, tespit zamanını ve durumu gösterir. Üç sınıf vardır ve her sınıfın eylemleri farklıdır:
- Zararlı dosya — dosyanın tamamı zararlıdır. Karantinaya alınan dosya sitenin ev dizininin dışına, yalnızca root'un erişebildiği
/home/.deckpa-quarantinedizinine taşınır. Karantinadaki bir bulguda Karantinadan çıkar dosyayı karantinadan çıkarır; Kalıcı sil onay ister ve geri alınamaz. - Kod enjeksiyonu — sitenin kendi dosyasına zararlı kod eklenmiştir (örneğin bir uygulamanın çekirdek dosyasının başına ya da sonuna). Bu dosya kendi başına zararlı olmadığı için hiçbir modda otomatik karantinaya alınmaz ya da silinmez. Eylemler: Eklenen kodu temizle, Yedekten geri yükle (sitenin yedek sayfasına gider) ve Yok say.
- Veritabanı — veritabanı taramasının bulgusudur. Tek eylem Yok say'dır; içeriği elle incelemeniz beklenir.
Eklenen kodu temizle önce size dosyadan çıkarılacak kod bloğunu gösterir ve onay ister. Onaylarsanız orijinal dosya root'a ait /home/.deckpa-security-backup dizinine yedeklenir, ardından blok dosyadan çıkarılır ve dosya yeniden taranır. Sonuç temizlendi rozetiyle görünür; yeniden tarama dosyanın temiz olduğunu doğrulayamazsa rozet bunu belirtir ve dosyayı elle kontrol etmeniz gerekir. Panel şu durumlarda temizlemeyi reddeder: dosyanın başında ya da sonunda birden çok PHP bloğu varsa, blok bilinen bir zararlı kalıpla eşleşmiyorsa, güvenli ve ayrık bir blok bulunamıyorsa ya da dosya analiz için çok büyükse. Bu durumlarda dosyayı elle inceleyin ya da yedekten geri yükleyin.
Durum sütunu bulgunun akıbetini gösterir: bekliyor, karantinada, karantinadan çıkarıldı, silindi, yok sayıldı ya da temizlendi.
Ayarlar
Sayfanın üstündeki Ayarlar kartı sunucu genelinde geçerlidir:
- Uygulama modu — Yalnızca kayıt (dosyalara müdahale edilmez) varsayılandır: bulgu kaydedilir, hiçbir dosyaya dokunulmaz. Uygula (zararlı dosya bulgularını otomatik karantinaya al) seçilirse tarama biterken zararlı dosyalar otomatik karantinaya alınır. Kod enjeksiyonu bulguları iki modda da otomatik işlem görmez. Yeni bir sunucuda önce yalnızca kayıt modunda tarama yapıp bulguları incelemeniz, sonra uygula moduna geçmeniz önerilir.
- Karantina saklama süresi (gün) — varsayılan 14. Süresi dolan karantina dosyaları silinir.
- Karantina boyut tavanı (MB) — varsayılan 2048.
- Anlık tespit — isteğe bağlı bir anahtardır; açıldığında dosyalar yazıldıktan hemen sonra taranır. Bunun için clamd kurulu ve çalışıyor olmalı, sunucuda yeterli boş RAM bulunmalı ve ayarın devreye girmesi için Deckpa sistem servisi yeniden başlatılmalıdır; gerekli olan eksikse anahtarın altında nedeni yazar. Rozet aktif, ayarlı ama çalışmıyor ya da Kapalı durumunu gösterir. Panelin kendi notuna göre anlık tespit riski azaltır, bulaşmayı tamamen önlemez; yazma anını değil, yazıldıktan hemen sonrasını yakalar.
Ayarları kaydetmek için Kaydet düğmesine basın.