Sağlık Kontrolü
Sağlık Kontrolü, sunucunun olması gereken durumda olup olmadığını 48 kontrolle ölçer; hiçbir ayarı değiştirmez.
Neyi ölçer
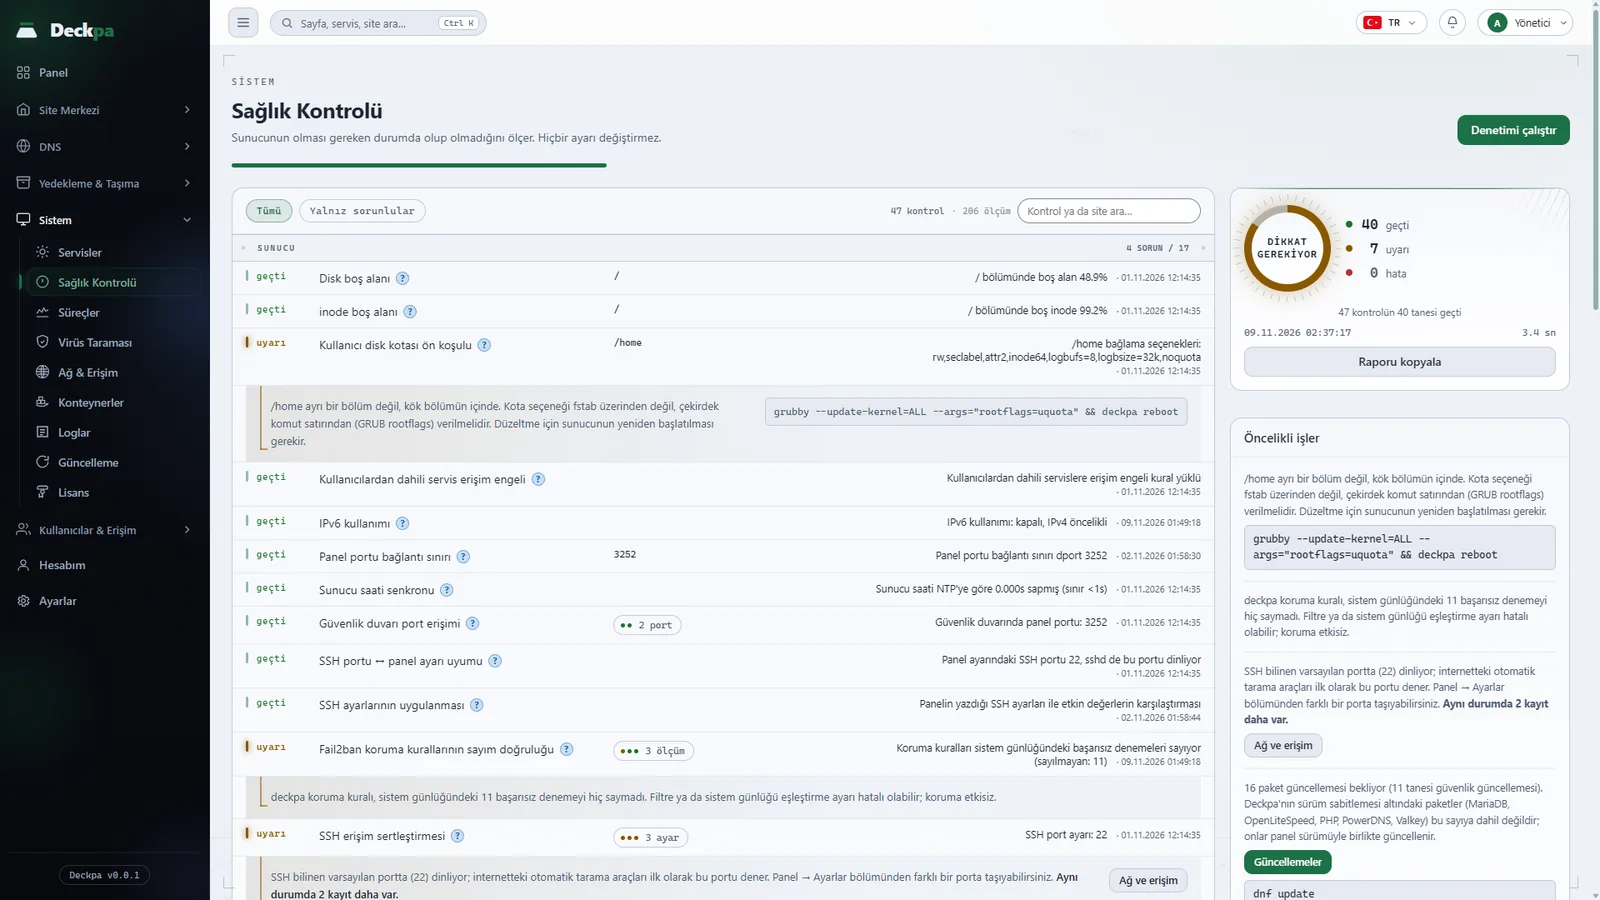
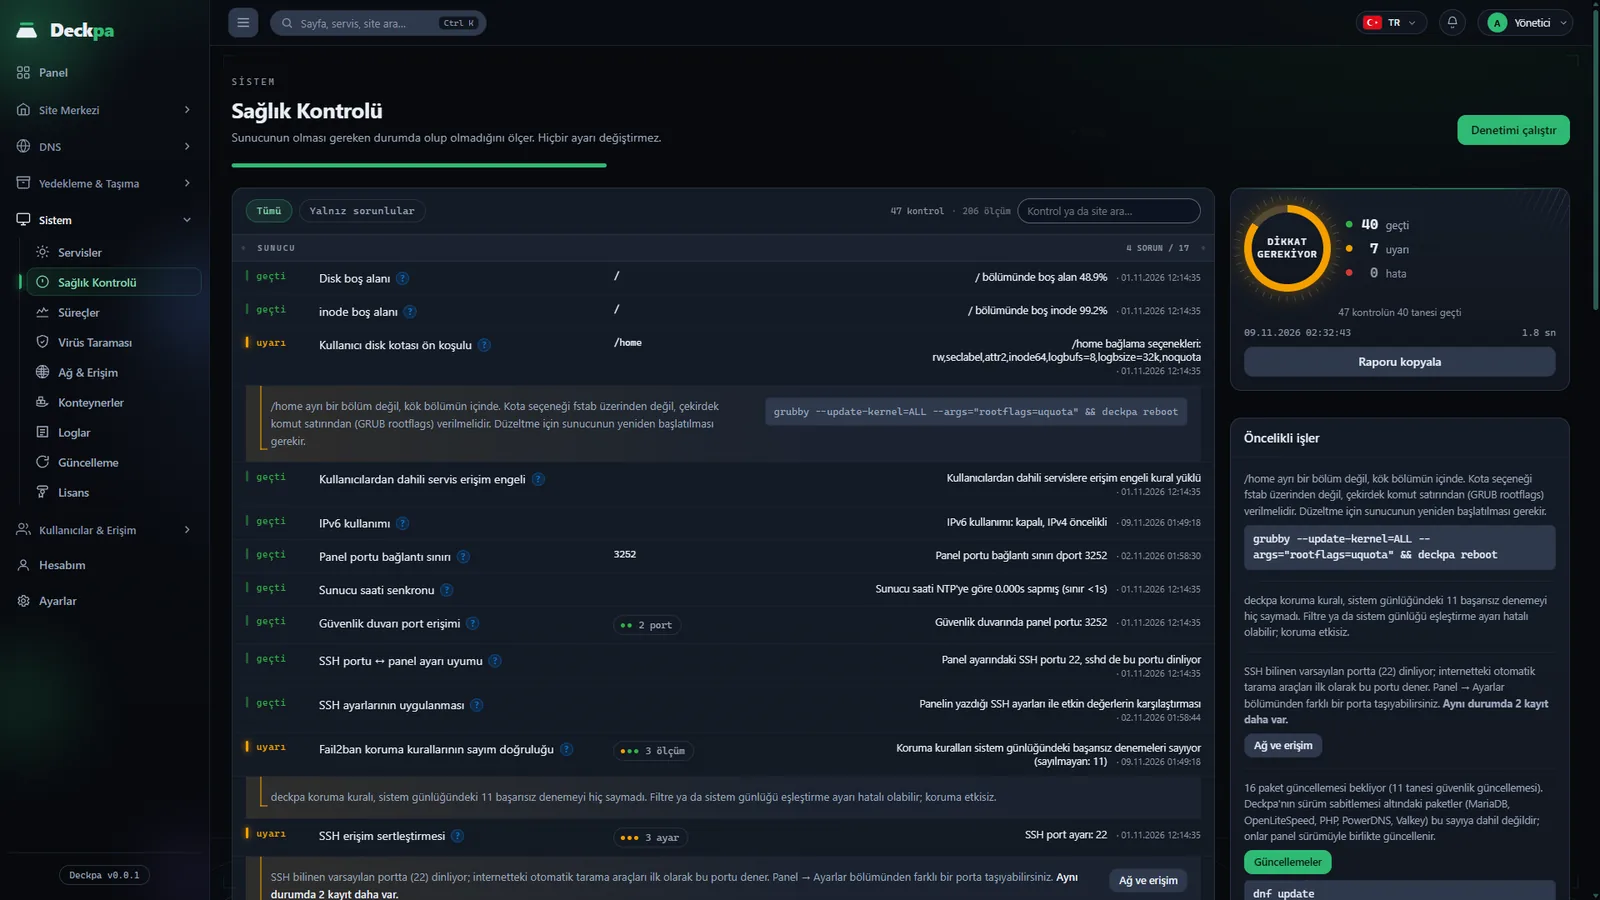
Sağlık Kontrolü, sunucunun olması gereken durumda olup olmadığını ölçen salt okunur bir denetimdir. Hiçbir ayarı değiştirmez; yalnızca ölçer, sonucu ve gerekiyorsa ne yapmanız gerektiğini gösterir. Ekran yalnızca yöneticiye açıktır ve Sistem → Sağlık Kontrolü altındadır.
Denetim 48 kontrolden oluşur. Kontroller "dosya var mı" sorusunda kalmaz, ölçülen şeyin gerçekten çalıştığını doğrular. Örneğin Fail2ban koruma kuralının etkin görünmesi yetmez; sistem günlüğünde başarısız giriş denemeleri varken kuralın bunları saydığı da ölçülür. Yedek kontrolü yedeğin var olmasına değil, ne kadar eski olduğuna bakar.
Bir kontrol birden çok şeyi ayrı ayrı ölçebilir: her site, her PHP sürümü ya da her disk bölümü kendi sonucunu alır. Tabloda satır kontrolü gösterir; sonuçları görmek için satırdaki 3 site gibi düğmeye basarsınız. Sayfanın üstünde iki sayı görünür: kontrol sayısı ve toplam ölçüm sayısı.
Denetimi çalıştırma
Sayfayı açtığınızda denetim kendiliğinden çalışır ve sonuç birkaç saniye içinde gelir. Bir şeyi düzelttikten sonra sonucu doğrulamak için sağ üstteki Denetimi çalıştır düğmesini kullanın; bu düğme her kontrolü yeniden ölçer. Sayfa açılışı yalnızca bekleyen işletim sistemi güncellemelerinin sayısını, en fazla 10 dakika önceki ölçümden alabilir. Bu denetimin en yavaş adımıdır ve düğme bu önbelleği atlar.
Her kontrolün kendi süre sınırı vardır. Süresi içinde sonuç vermeyen kontrol ölçülmedi olarak işaretlenir ve diğer kontroller etkilenmez. Tüm denetimin üst sınırı 3 dakikadır.
Sağlık Kontrolü yalnızca siz sayfayı açtığınızda ya da komutu çalıştırdığınızda ölçer; arka planda sürekli izlemez. Sürekli izleme için Uyarılar kullanılır.
Sonucu okuma
Sağ taraftaki halkanın ortasında yüzde değil durum yazar: İyi durumda, Dikkat gerekiyor ya da Kritik. Durumu en kötü sonuç belirler. Kritik önemdeki tek bir kontrol başarısız olursa halka Kritik olur. Yüzde gösterilmez, çünkü geçme oranı en kötü sonucu saklar: tek bir kritik hata ile birkaç uyarı, yüzde olarak daha iyi görünebilir. Halkanın yanında geçen, uyarı veren ve hata veren kontrollerin sayısı durur.
Her satırın başında şu durum sözcüklerinden biri bulunur:
- geçti — ölçülen değer beklenenle uyuşuyor.
- uyarı — sistem çalışıyor ama ideal durumda değil. Örnek: SSH varsayılan portta dinliyor.
- hata — beklenen durum bozuk. Örnek: SELinux zorlayıcı kipte değil ya da bir sitenin belge kökü silinmiş.
- ölçülmedi — ölçüm yapılamadı (gerekli araç bulunamadı, süre doldu). Satırda nedeni yazar. Ölçülemeyen bir şey bozuk sayılmaz.
- ön koşul — önce geçmesi gereken bir kontrol başarısız olduğu için bu kontrol ölçülmedi. Satırda hangi kontrolün önce geçmesi gerektiği belirtilir. Örneğin MariaDB servisi çalışmıyorsa veritabanı kimlik doğrulaması ölçülmez.
Kontrol adının yanındaki ? işareti, kontrolün neyi ölçtüğünü ve neye göre geçtiğini gösterir. Birden çok özneyi ölçen bir kontrolde özne listesi her sitenin, sürümün ya da bölümün ölçülen değerini ayrı ayrı gösterir. Üstteki Yalnız sorunlular düğmesi geçen satırları gizler; arama kutusu hem kontrol adında hem site adında arar.
Bir kontrol önceki denetimden farklı çıktıysa satırda değişti rozeti görünür ve sayfanın üstünde "Son denetimden beri N değişiklik" şeridi çıkar. Listeyi görüntüle değişen kontrolleri ve önceki durumlarını gösterir. Bu geçmişe yalnızca panelden yapılan denetimler işlenir; komut satırından yapılanlar işlenmez.
Sağdaki Öncelikli işler kutusu önce hataları, sonra uyarıları sıralar. Düzeltme için komut gerekiyorsa komut kopyalanabilir biçimde yazılır; ilgili ekran varsa (Servisler, Ağ ve erişim, Yedek planları gibi) oraya giden bir düğme bulunur. Panel bu komutları sizin yerinize çalıştırmaz. Raporu kopyala ve Bilgileri kopyala düğmeleri destek talebine eklemek için rapor ve sunucu bilgilerini panoya alır.
Denetim katmanları
48 kontrol beş katmana ayrılır. Katmanlar aşağıdaki sırayla ölçülür; sağdaki Denetim katmanları kutusundan bir katmana tıklayarak tablodaki bölümüne geçebilirsiniz.
- Sunucu (17 kontrol) — başlıca kontroller: Disk boş alanı, inode boş alanı, Sunucu saati senkronu, Güvenlik duvarı port erişimi, Fail2ban koruma kuralları, SSH erişim sertleştirmesi, SSH anahtar girişi hazırlığı, Çekirdek yeniden başlatma ihtiyacı, Bekleyen sistem güncellemeleri, IPv6 kullanımı.
- Ayrıcalık sınırı (8 kontrol) — başlıca kontroller: SELinux zorlayıcı kip, SELinux program dosyası etiketleri, Süreç listesi gizleme (hidepid), Sistem servisi soketi izinleri, Gizli dosya izinleri, Site ev dizini izinleri, Geçici dizin kökü izinleri, Yedek ve log dizini izinleri.
- Kullanıcı izolasyonu (10 kontrol) — başlıca kontroller: Site geçici dizin izolasyonu, Site dosya erişim sınırı (open_basedir), PHP fonksiyon kısıtları (site ve sürüm bazlı), FTP dizin kısıtlaması (chroot), Belge kökü yerinde, Site–PHP sürümü eşleşmesi, Cron–PHP sürümü eşleşmesi, Site başına özel OLS yapılandırması.
- Servisler (7 kontrol) — başlıca kontroller: Servis çalışma durumu, MariaDB root kimlik doğrulaması, Sürüm sabitleme uyumu, OPcache durumu, DNS bölgesi kapsamı, ClamAV motor güncelliği, Resmi olmayan imza seti kapsamı.
- Panel durumu (6 kontrol) — başlıca kontroller: SSL sertifikası bitiş süresi, Panel veritabanı bütünlüğü, Yedek güncelliği, Zamanlanmış görevlerin son çalışması, Sahipsiz site dizinleri, Dosya değişikliği izleyicisi.
Her kontrolün bir önemi vardır: kritik ya da uyarı düzeyinde. Disk boş alanı kritik bir kontroldür; ancak boş alan yüzde 10'un altına inince uyarı, yüzde 5'in altına inince hata sonucu verir. Kontrolün önemi halkanın durumunu ve komut satırındaki çıkış kodunu belirler.
Sağdaki Sunucu bilgileri kutusu denetimin hangi sunucuda çalıştığını gösterir: sunucu adı, işletim sistemi, panel sürümü, PHP sürümleri, açık portlar, servisler, donanım ve çalışma süresi.
Komut satırından çalıştırma
Aynı denetimi sunucuda root olarak deckpa doctor komutuyla çalıştırabilirsiniz. Komut her zaman taze ölçer. Çıktısı İngilizcedir ve sonunda düzeltme komutlarını toplayan bir "sonraki adımlar" listesi bulunur.
deckpa doctor
deckpa doctor --quiet
deckpa doctor --tier host
deckpa doctor --only disk-free,time-sync
deckpa doctor --json
--quietgeçen satırları gizler. Özet ve sonraki adımlar yine de yazılır.--tiertek bir katmanı ölçer. Geçerli adlar:host,privilege,tenant,service,panel.--onlyvirgülle ayrılmış kontrol kimliklerini ölçer. Bir kontrolün ön koşulları otomatik eklenir; aksi halde ön koşulu bozukken sonuç yanıltıcı olurdu.--jsonraporu makine tarafından okunabilir biçimde yazar.
Çıkış kodu betiklerde kullanılabilir: 0 her şey temiz, 1 kritik bir kontrol başarısız, 3 en az bir uyarı ya da kritik olmayan bir hata var. ölçülmedi ve ön koşul sonuçları çıkış kodunu etkilemez.
Sık karşılaşılan durumlar
- "Çekirdek yeniden başlatma ihtiyacı" — yeni bir çekirdek kurulmuş ama sunucu eskisiyle çalışıyor. Güvenlik yamaları ancak yeniden başlatınca etkinleşir; uygun bir zamanda sunucuyu yeniden başlatın.
- "Sunucu saati senkronu" — saat sapması iki adımlı doğrulama kodlarını, TLS doğrulamasını ve DNS'i birbirinden bağımsız görünen sorunlarla bozabilir. Saat senkron servisinin çalıştığını doğrulayın.
- "Bekleyen sistem güncellemeleri" — bekleyen paket sayısı ve güvenlik güncellemelerinin sayısı ayrı yazılır. Deckpa'nın sürümünü sabitlediği paketler (MariaDB, OpenLiteSpeed, PHP, PowerDNS, Valkey) bu sayıya dahil değildir; onlar panel sürümüyle birlikte güncellenir.
- "Fail2ban koruma kurallarının sayım doğruluğu" — sistem günlüğünde başarısız denemeler varken hiçbir koruma kuralı bunları saymıyorsa koruma etkisizdir. Engelleme sayısının 0 olması tek başına sorun değildir; eşiğin altında kalan denemeler de 0 engelleme üretir.
- "Yedek güncelliği" — bir sitenin en yeni yedeği beklenenden eskiyse ya da hiç yedek yoksa uyarı verir. Çözüm için yedekleme sayfasındaki zamanlama adımlarına bakın.
- "SSL sertifikası bitiş süresi" — sertifikası olmayan site sorun sayılmaz; SSL isteğe bağlıdır. Süresi dolmak üzere olan sertifika için SSL sertifikası sayfasına bakın.