Ağ & Erişim
Panele hangi IP adreslerinden erişilebileceğini ve güvenlik duvarında hangi portların açık olduğunu yönetin.
Ağ & Erişim ne yönetir
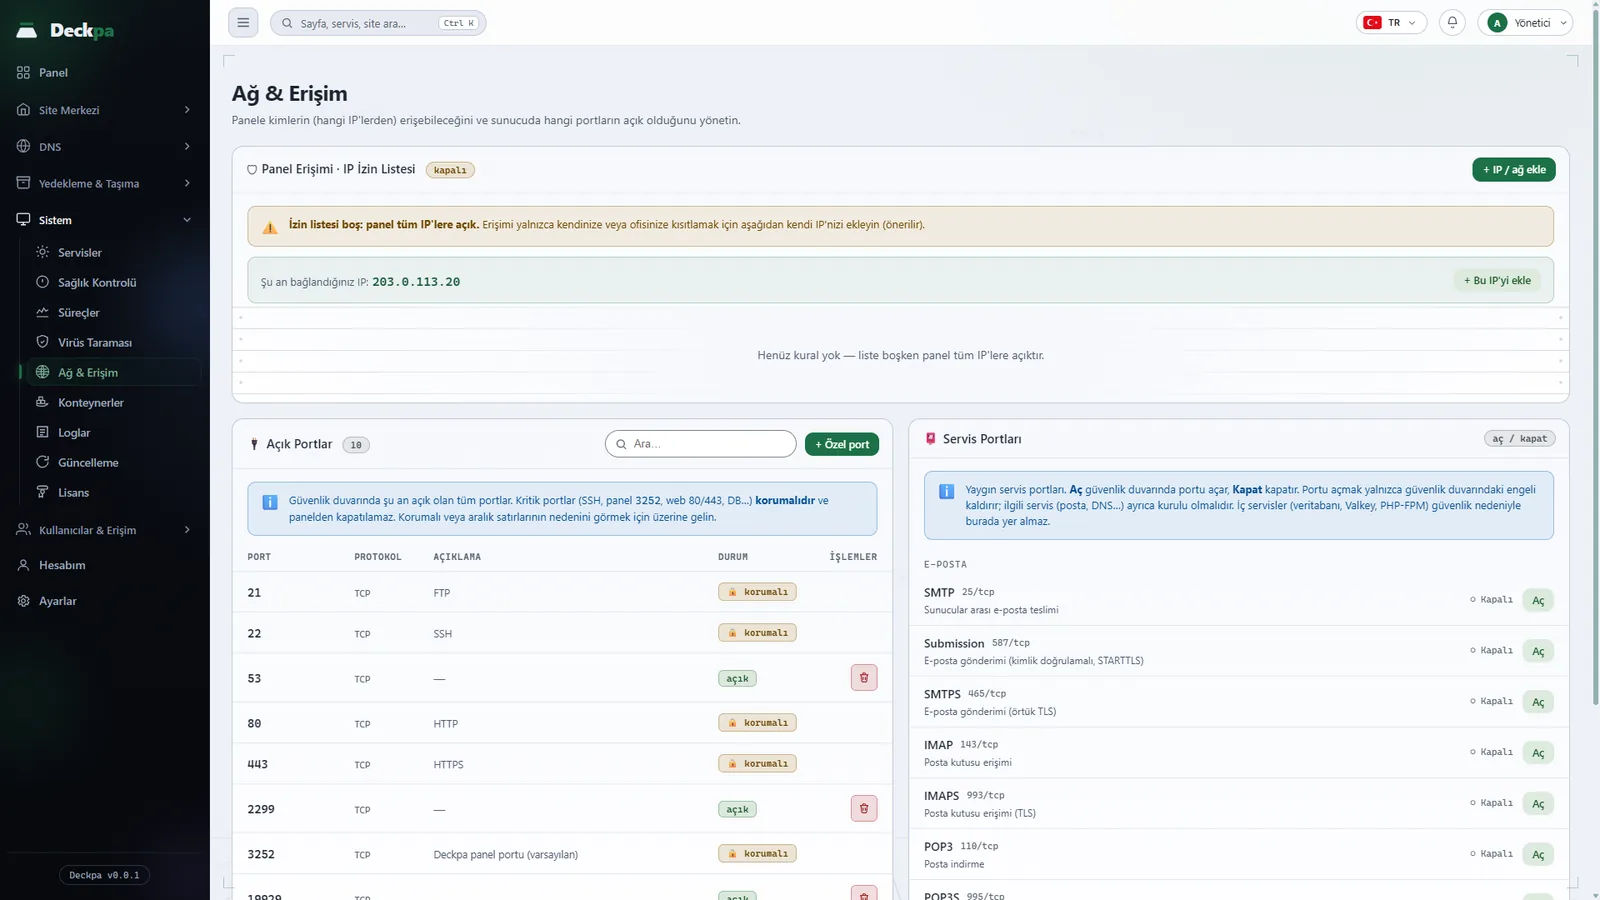
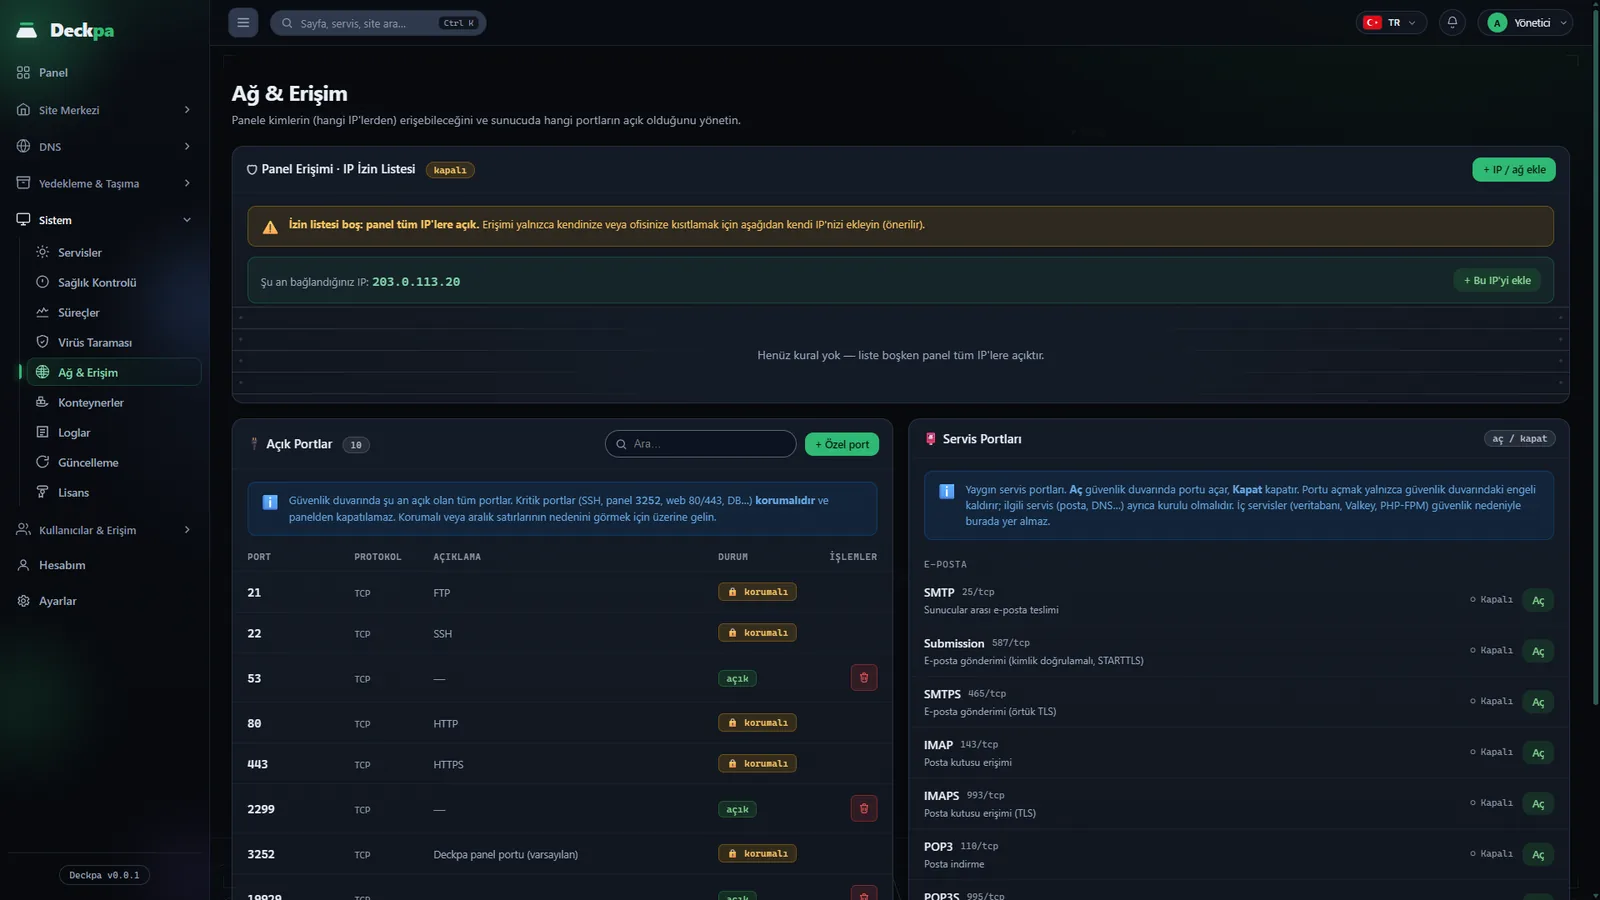
Ağ & Erişim sayfası iki şeyi yönetir: panele hangi IP adreslerinden erişilebileceğini ve sunucunun güvenlik duvarında (firewalld) hangi portların açık olduğunu. Sayfa Sistem → Ağ & Erişim altındadır ve yalnızca yöneticiye açıktır. Üç bölümü vardır: Panel Erişimi · IP İzin Listesi, Açık Portlar ve Servis Portları.
Sayfadaki değişiklikler anında uygulanır; kaydetme adımı yoktur. Port durumu doğrudan güvenlik duvarından okunur, yani bu sayfada gördüğünüz liste sunucunun o andaki gerçek durumudur. Güvenlik duvarına ulaşılamazsa sayfa bunu belirtir ve güvenlik duvarının kapalı olabileceğini söyler.
Panel erişimi: IP izin listesi
İzin listesi, panele yalnızca belirli IP adreslerinin ve ağların girebilmesini sağlar. Liste varsayılan olarak boştur ve boşken panel tüm IP adreslerine açıktır; liste isteğe bağlıdır. Listeye en az bir kayıt eklediğinizde panel yalnızca listedeki ağlardan erişilebilir olur; diğer tüm adresler giriş sayfasına bile ulaşamadan "Erişim reddedildi." yanıtı alır. Başlıktaki rozet listenin durumunu ve kayıt sayısını gösterir.
- Bu IP'yi ekle — sayfanın üstünde "Şu an bağlandığınız IP" yazar. Bu adres listede yoksa yanındaki düğmeyle tek tıkla eklersiniz. Listede varsa Zaten izinli rozeti görünür.
- IP / ağ ekle — IP veya ağ alanına tek bir adres (
203.0.113.4) ya da bir ağ aralığı (192.168.1.0/24) yazarsınız; isteğe bağlı bir not da ekleyebilirsiniz. Tek adres yazarsanız IPv4 için/32, IPv6 için/128otomatik eklenir. - Silme — satırın sonundaki çöp kutusu simgesi, onay istedikten sonra kaydı kaldırır.
İzin listesi yalnızca panele erişimi sınırlar. Sitelerinizin ziyaretçilerini ve FTP bağlantılarını etkilemez.
deckpa clear-allowlist komutunu çalıştırın; liste temizlenir ve panel yeniden herkese açılır.
Açık portlar
Açık Portlar tablosu güvenlik duvarında şu an açık olan tüm portları listeler: port, protokol (TCP ya da UDP), açıklama ve durum. Durum sütunu açık ya da korumalı yazar.
Korumalı portlar panelden ne açılabilir ne kapatılabilir; bunlar kapatılırsa erişiminizi kaybedersiniz ya da bir iç servis dışarıya açılır. Korumalı portlar arasında SSH (portu Ayarlar'dan değiştirdiyseniz yeni port da), panelin kendi portu, web için 80 ve 443, FTP için 21 ve veritabanı gibi yalnızca bu sunucudan erişilen iç servislerin portları bulunur. FTP pasif veri portları aralık olarak listelenir ve tek tek kapatılamaz. Korumalı bir satırın üstüne gelirseniz nedeni görürsünüz.
Kendi uygulamanız için bir port açmak üzere Özel port düğmesine basın ve şunları girin:
- Port — 1 ile 65535 arasında bir sayı.
- Protokol — TCP ya da UDP.
- Açıklama (isteğe bağlı) — portu ne için açtığınızı yazın (en fazla 60 karakter). Açıklama listede görünür; ilk harfi otomatik büyütülür. Güvenlik duvarı açıklama tutamadığı için bu not panelde saklanır.
Açtığınız bir portu satırın sonundaki simgeyle kapatırsınız; kapatmadan önce onay istenir. Portu açmak yalnızca güvenlik duvarındaki engeli kaldırır. O portta dinleyecek uygulamayı ayrıca çalıştırmanız gerekir; hosting sağlayıcınız ağ düzeyinde ayrı bir güvenlik duvarı uyguluyorsa orada da izin vermeniz gerekebilir.
Servis portları
Servis Portları bölümü sık kullanılan portları hazır bir listede sunar, böylece numarayı elle yazmazsınız. Liste iki gruptan oluşur: E-posta (25, 465, 587, 110, 995, 143, 993) ve Ağ (53 numaralı DNS portu, TCP ve UDP). Her satırda Aç ya da Kapat düğmesi ve bir durum (Açık ya da Kapalı) bulunur; durum güvenlik duvarından okunur. Aç ve Kapat işlemleri onay ister.
Portu açmak yalnızca güvenlik duvarındaki engeli kaldırır; ilgili servisin ayrıca kurulu olması gerekir. Deckpa bir posta sunucusu içermez, bu yüzden e-posta portlarını yalnızca kendiniz kurduğunuz bir servis için açın. Veritabanı, Valkey ve PHP gibi iç servisler güvenlik nedeniyle bu listede yer almaz.
Panelin kendi koruma kuralları
Güvenlik duvarındaki port listesine ek olarak kurulumla birlikte iki ayrı nftables kuralı gelir. Bunlar Ağ & Erişim sayfasından yönetilmez, ancak Sağlık Kontrolü çalıştığını ölçer.
- Panel portu bağlantı sınırı — panel portuna her IP adresi için dakikada en fazla 90 yeni bağlantı kabul edilir; aşan bağlantılar düşürülür. Sınır adres başınadır, bu yüzden aynı anda çok sayıda kullanıcı bağlanması birbirinin payını yemez. Panel portunu değiştirirseniz kuralın yeni portu kapsaması gerekir; kural eski portta kalmışsa Sağlık Kontrolü bunu uyarı olarak bildirir.
- Kullanıcı hesaplarından dışarıya erişim sınırı — sitelerin çalıştığı kullanıcı hesapları dışarıya 25 numaralı porttan (SMTP) bağlanamaz ve localhost üzerinden panelin, OpenLiteSpeed yönetim arayüzünün ve PowerDNS API'nin portlarına erişemez. Bulut sağlayıcılarının sunucu meta veri adresine erişim de engellenir. MariaDB portu bilerek açıktır; bir hesap yalnızca kendi veritabanına bağlanabilir.
Sık karşılaşılan durumlar
- "Bu kural mevcut IP adresinizi kapsamıyor" — eklemeye çalıştığınız kayıt, şu an bağlı olduğunuz adresi dışarıda bırakıyor. Önce kendi adresinizi ya da ağınızı ekleyin, sonra diğerlerini.
- Evden ya da ofisten bağlanıyorsunuz ve IP adresiniz değişiyor — tek adres yerine sağlayıcınızın verdiği ağ aralığını ekleyebilir ya da izin listesini kullanmayabilirsiniz. Sabit adresiniz yoksa liste sizi kilitleyebilir.
- Port açtınız ama bağlanamıyorsunuz — o portta dinleyen bir uygulamanın çalıştığını ve hosting sağlayıcınızın ağ kurallarının portu geçirdiğini kontrol edin. Dinleyen bir uygulama olmadan açık port bir şey yapmaz.
- Bir port kapatılamıyor ya da açılamıyor — port korumalıdır. Panel portunu ya da SSH portunu değiştirmek için Ayarlar sayfasını kullanın; yeni port da korumalı olur.
- Kendi adresiniz Fail2ban tarafından engellendi — panel girişi ya da SSH için art arda yanlış denemeden sonra olur. Loglar sayfasındaki Fail2ban sekmesinde Yasağı kaldır düğmesi vardır; panele de giremiyorsanız sunucuda
deckpa unbankomutunu çalıştırın.