Panel root yetkisiyle çalışmaz.
Panel ayrıcalıksız bir kullanıcıyla çalışır. Root yetkisi gereken işleri yalnızca sabit bir komut listesiyle ayrı bir sistem servisi yapar. Yani panel sistemde doğrudan değişiklik yapamaz. Her değişiklik sabit listedeki bir komuttan geçer ve kaydedilir.
Panel arayüzü
Oturum çerezi HttpOnly, Secure ve SameSite=Strict. Form işlemlerinde CSRF jetonu kullanılır.
Panel
Yetkiyi kontrol eder, işlemi denetim kaydına yazar. Sistemde doğrudan değişiklik yapamaz.
sabit komut listesi
Sistem servisi
Yalnızca listedeki komutları çalıştırır. Bağlanan sürecin kimliğini çekirdekten doğrular.
Erişimi ve koruma düzeyini siz belirlersiniz
Aşağıdaki ayarlar panelde, ilgili sayfada durur. Sunucuya SSH ile girmeniz gerekmez.
Panele kimin girebileceğini siz belirlersiniz
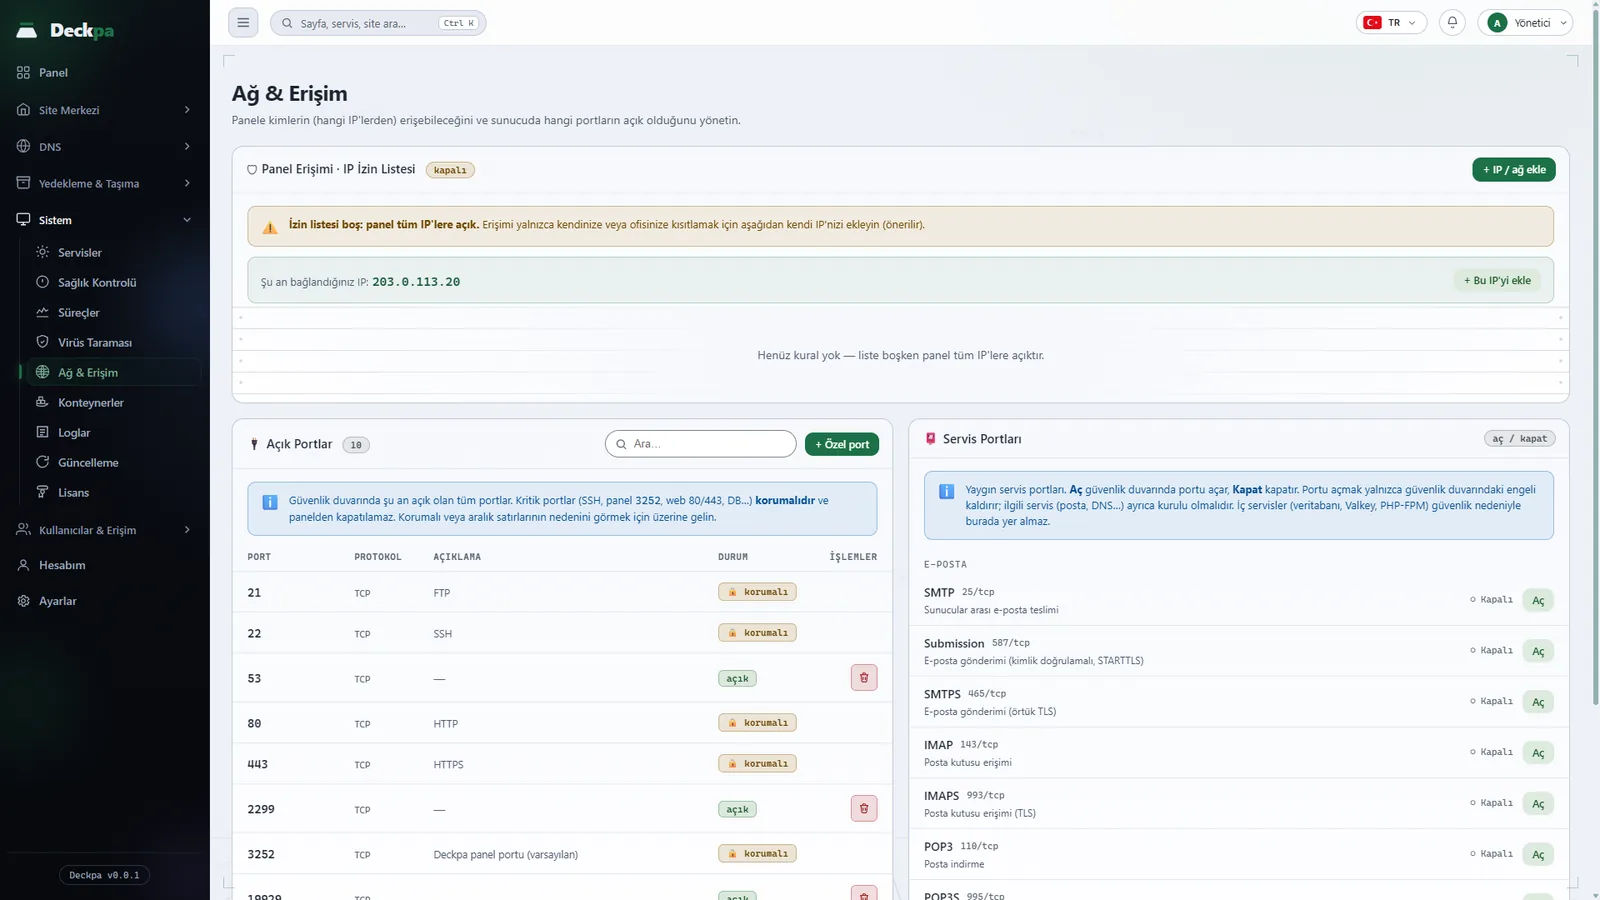
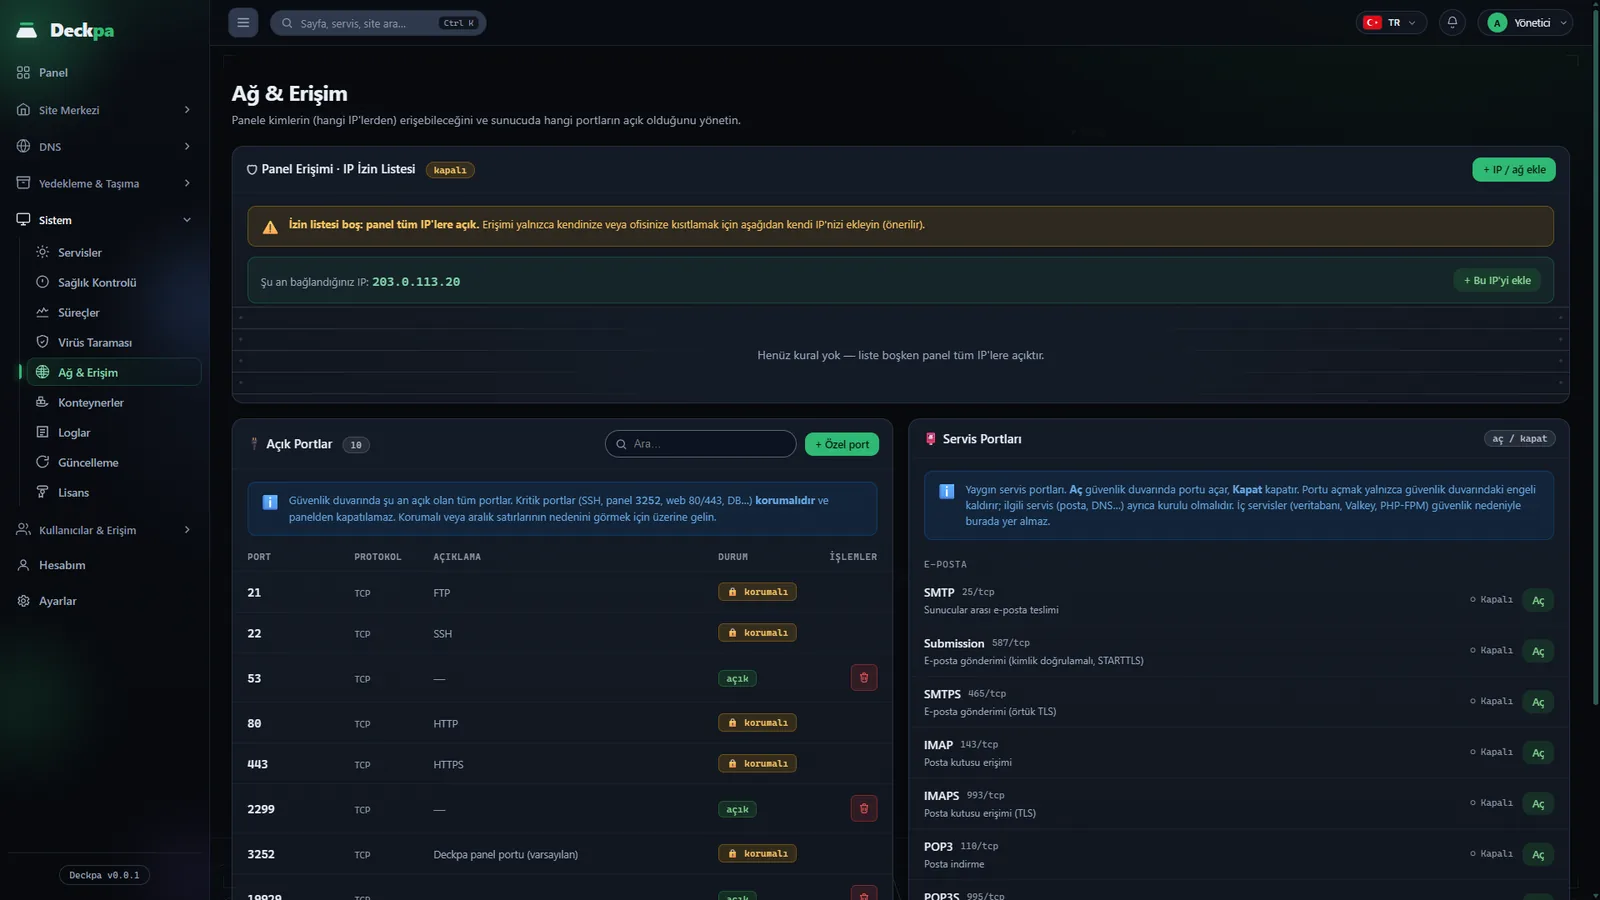
Panel varsayılan olarak her adrese açıktır. Kendi IP adresinizi listeye eklediğinizde yalnızca o adreslerden açılır.
- IP izin listesiPanel yalnızca eklediğiniz IP adreslerinden açılır. Liste boşken herkese açıktır; ilk iş kendi adresinizi ekleyin.
- Güvenlik duvarı portlarıAçık portları görür, hizmet portlarını tek düğmeyle açıp kapatırsınız. SSH, panel ve web portları korumalıdır; panelden kapatılamaz.
- Otomatik engelSSH'ta 10 dakika içinde 3 başarısız denemeden sonra o IP adresi en az 1 gün engellenir (tekrarında süre uzar). Panel portuna her IP adresi dakikada en fazla 90 yeni bağlantı açabilir.
Panel portunu ve giriş adresini değiştirin
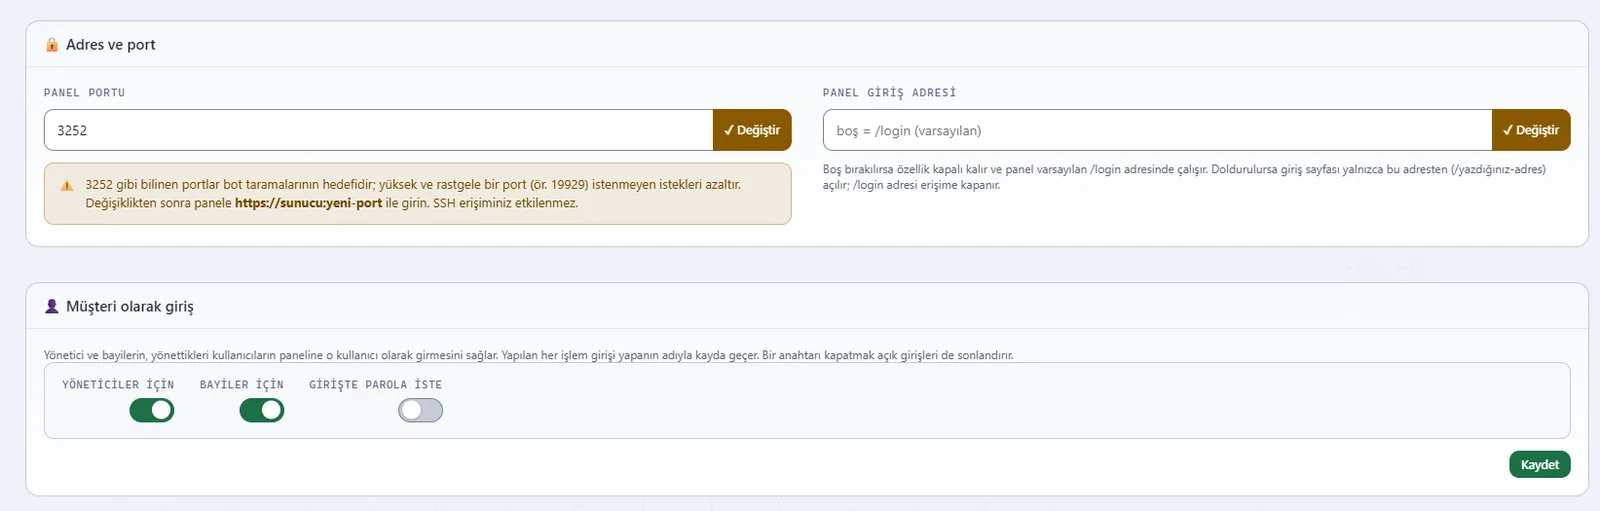
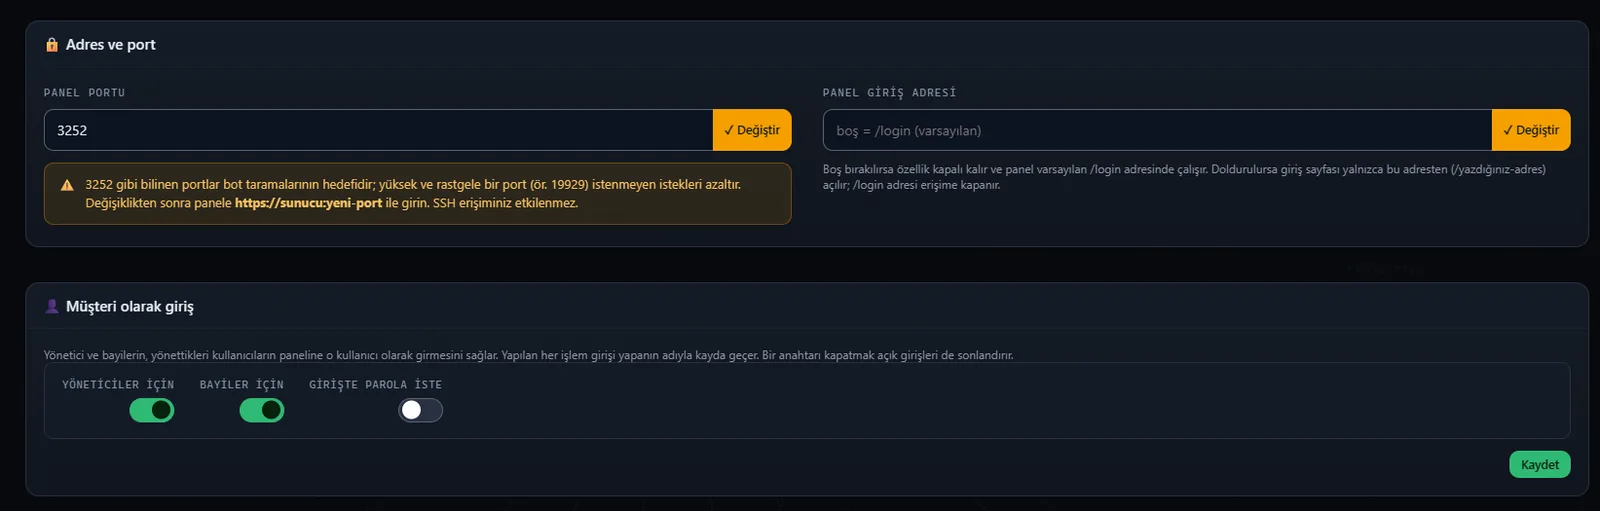
Bilinen port ve adresler bot taramalarının ilk hedefidir. İkisini de panelden değiştirirsiniz.
- Panel portuVarsayılan 3252'dir. Yüksek ve rastgele bir port seçin. Panel yeni portu güvenlik duvarında açar, eskisini kapatır ve sizi yeni adrese yönlendirir.
- Kendi giriş adresinizGiriş sayfasını /login yerine kendi belirlediğiniz bir adrese (örneğin /yonetim-x7) taşırsınız; /login kapanır. Bu bir erişim denetimi değildir, yalnızca tarama gürültüsünü azaltır.
- Erişimi kaybedersenizPanele ulaşamazsanız sunucudan deckpa set-port komutuyla portu değiştirirsiniz.
SSH portunu panelden değiştirin
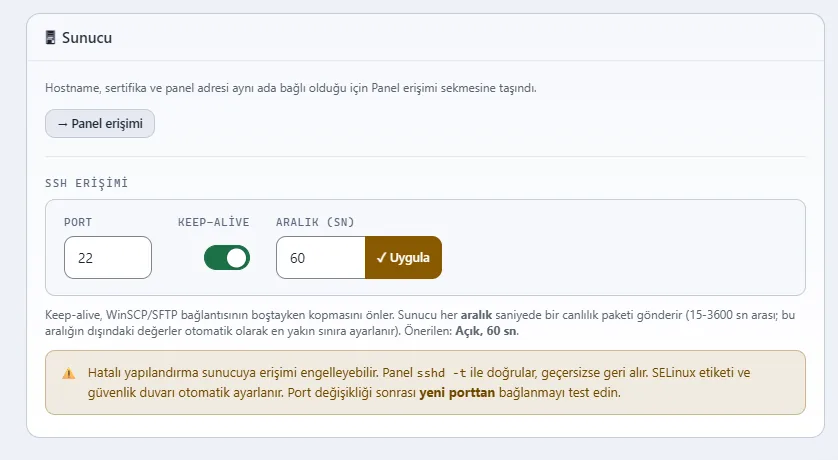
SSH'ın portunu ve bağlantı canlı tutma ayarını Ayarlar sayfasından yönetirsiniz. Dosyayı elle düzenlemeniz gerekmez.
- Önce doğrular, sonra uygularPanel yeni yapılandırmayı sshd -t ile denetler. Geçersizse eskisini geri yükler.
- Erişiminizi kaybetmezsinizPort değişince güvenlik duvarı ve SELinux kuralı otomatik ayarlanır. Eski port güvenlik duvarında açık kalır; yeni porttan bağlanabildiğinizi doğruladıktan sonra kapatırsınız.
- Bağlantı canlı tutmaWinSCP gibi istemcilerin boştaki bağlantısı kopmaz. Aralığı 15 ile 3600 saniye arasında seçersiniz.
Hesabınızı iki adımla koruyun
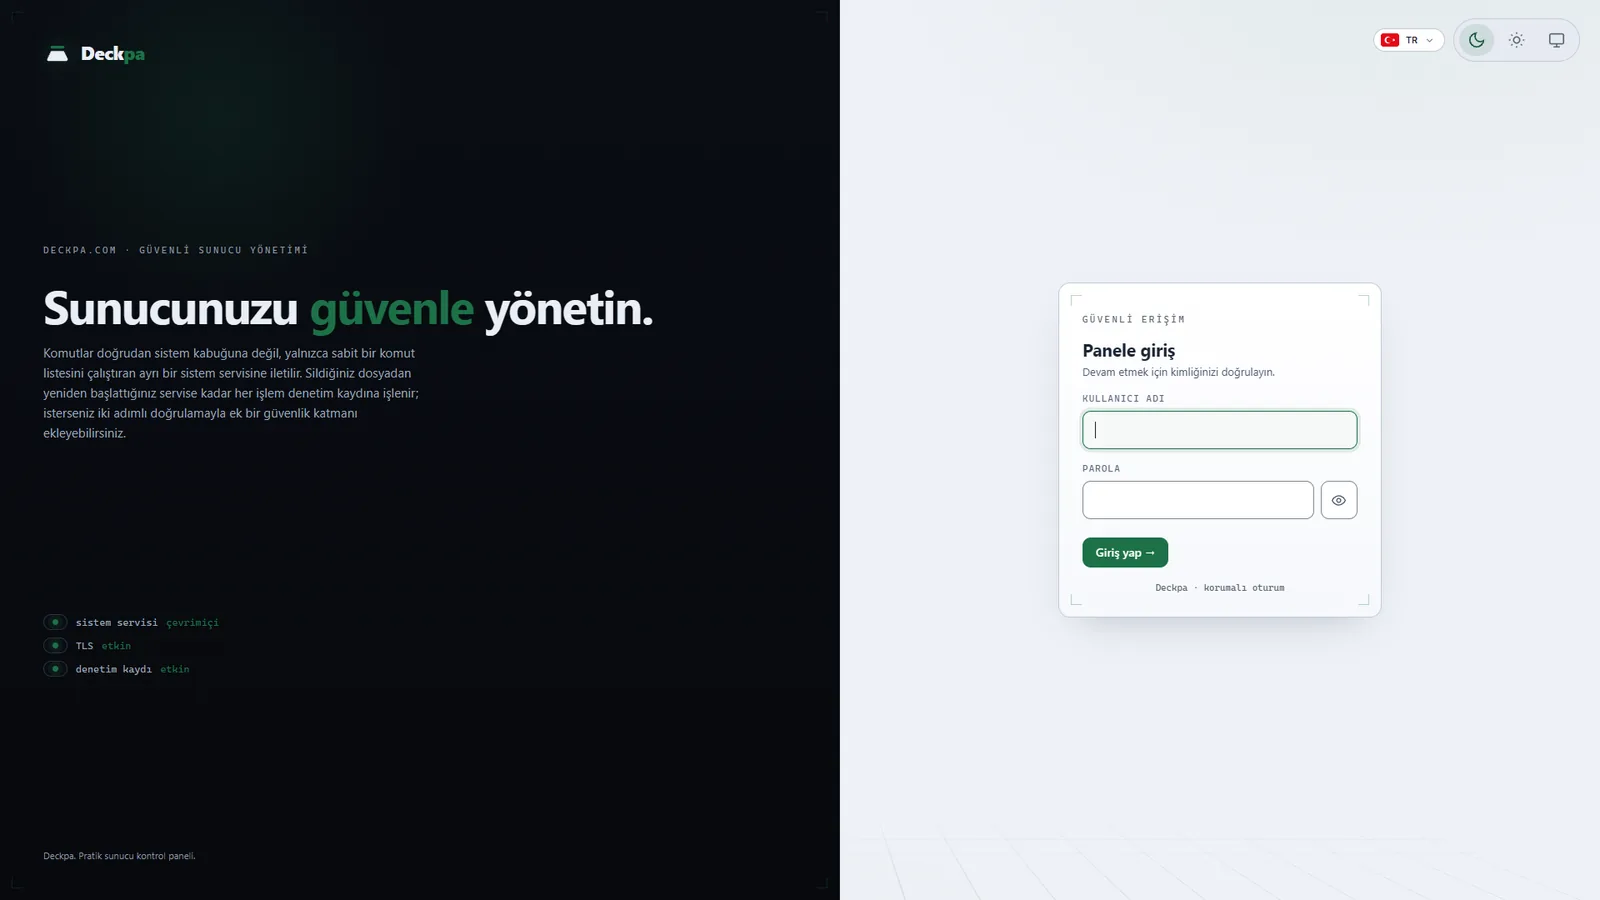
Giriş, parolanın yanında doğrulama uygulamanızdaki kodla yapılır. Parolanız ele geçse bile kod olmadan giriş olmaz.
- İki adımlı doğrulamaHer kullanıcı kendi hesabında açar. Telefonunuza ulaşamazsanız 10 kurtarma kodundan biriyle girersiniz. Yöneticinin bunu tüm hesaplarda zorunlu kılması henüz yok.
- Giriş kilidi15 dakikada 5 başarısız denemeden sonra hesap kilitlenir. Parola en az 12 karakter olmalıdır ve düz metin olarak saklanmaz.
- OturumOturum 12 saat sürer ve açıldığı IP adresine bağlıdır. Adresiniz değişirse yeniden giriş yaparsınız.
Sitelerdeki zararlı dosyaları bulun
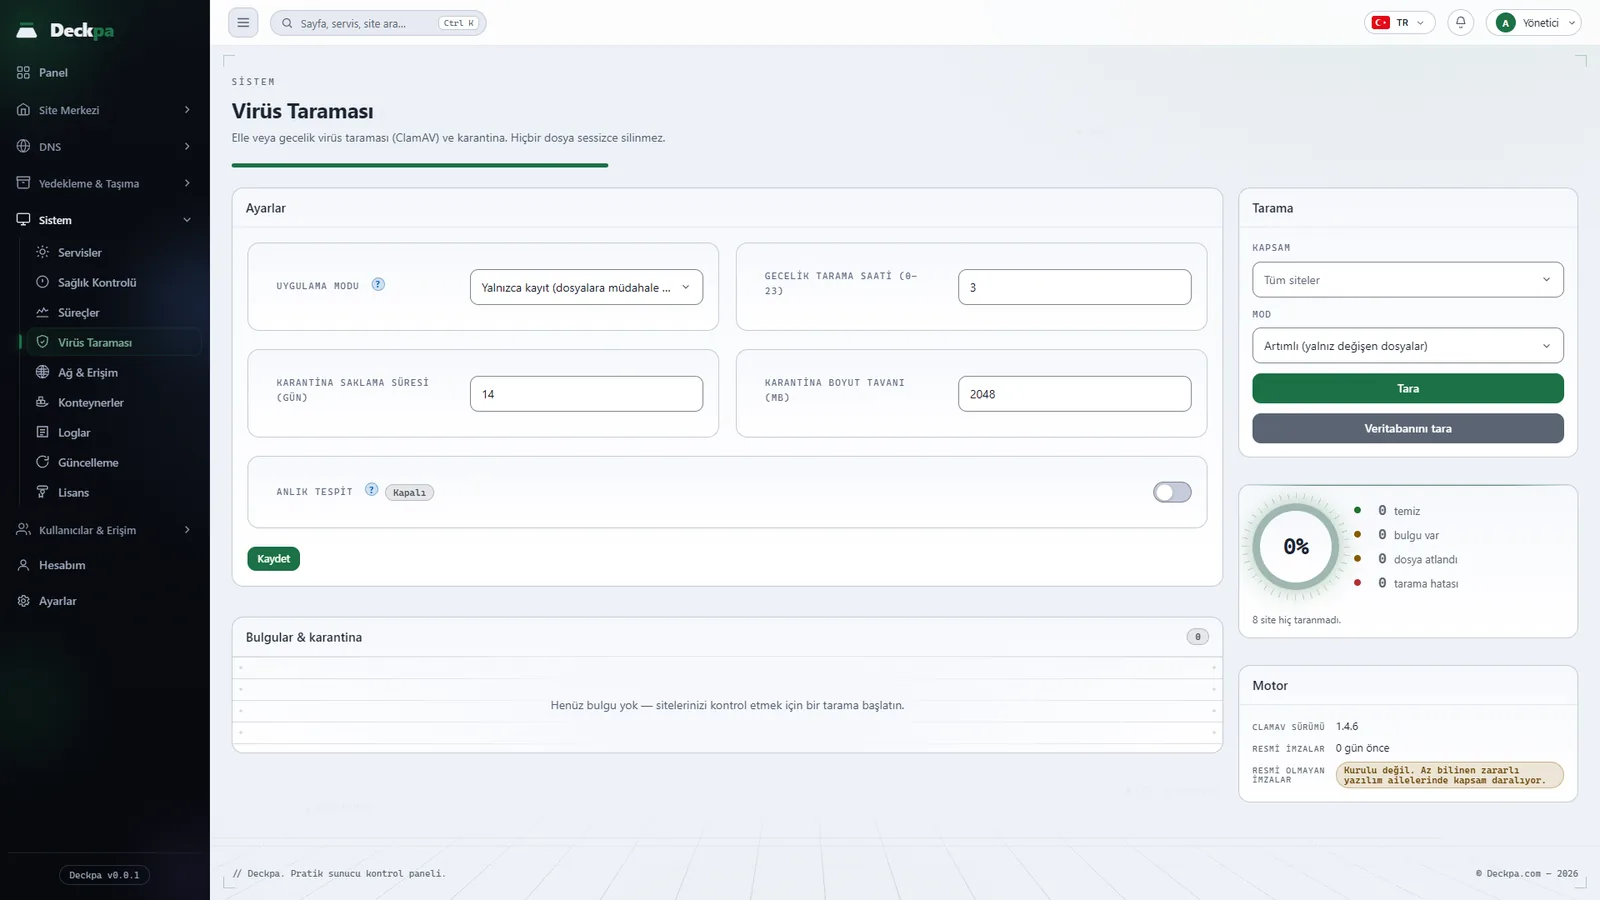
Virüs Taraması sitelerdeki dosyaları ClamAV ile tarar. Hiçbir dosya sessizce silinmez; her bulgu listede görünür ve ne yapılacağına siz karar verirsiniz. ClamAV, Servisler sayfasından tek tıkla kurulur (yalnız yönetici).
- Bulgularla ne yapacağınızı seçersinizUygula modunda zararlı dosyalar otomatik karantinaya alınır. Karantinadakini karantinadan çıkarabilir ya da kalıcı silebilir, diğer bulguları yok sayabilir, enjekte edilmiş kodu temizleyebilirsiniz.
- Anlık tespitİsteğe bağlıdır: PHP dosyaları yazıldıktan hemen sonra taranır. ClamAV servisi (clamd) kurulu olmalı ve en az 1 GB boş bellek gerekir. Bulaşma riskini azaltır ama tamamen engellemez.
- Önce izleyinVarsayılan modda (Yalnızca kayıt) yalnızca kayıt tutar, dosyalara dokunmaz. İlk haftalarda sonuçları izlemenizi öneririz; güvendiğinizde Uygula moduna geçersiniz.
Daha fazla önlem
İsteğe bağlı olarak açabileceğiniz korumalar.
Panel adresinde sunucu IP'sini yayınlamayın
Panel Cloudflare Tüneli üzerinden açılabilir. Tünel kurulunca panel adresinde sunucunun IP adresi yayınlanmaz. İsterseniz dış portu da kapatır, panele yalnızca tünel adresinden girersiniz.
Müşteri olarak girişi kısıtlayın
Yönetici ve bayilerin müşteri hesabına girebilmesini ayrı ayrı açıp kapatırsınız; "Girişte parola iste" seçeneği de vardır. Bu girişlerde yapılan her değişiklik girişi yapanın adıyla kaydedilir.
Panel için gerçek sertifika
Panel adı gerçek bir alan adıysa Let's Encrypt sertifikası alınır ve otomatik yenilenir. Panel adının DNS'i Cloudflare'de ya da bu sunucudaysa doğrulama DNS üzerinden yapılır ve 80. port gerekmez; aksi halde ad bu sunucuya çözülüyorsa doğrulama 80. port üzerinden yapılır.
Panelin kendi korumaları
Aşağıdaki değerler panelin kodundan alınmıştır.
Giriş koruması
Parolanız düz metin olarak saklanmaz. 15 dakikada 5 başarısız denemeden sonra hesap kilitlenir.
- Parola uzunluğu
- en az 12
- Oturum süresi
- 12 saat
İki adımlı doğrulama
Giriş, doğrulama uygulamasındaki kodla tamamlanır. Telefonunuzu kaybederseniz kurtarma kodları vardır. Kullanıcı başına isteğe bağlıdır, henüz zorunlu yapılamaz.
- Yöntem
- doğrulama uygulaması
- Yedek
- kurtarma kodu
Ağ savunması
Art arda başarısız SSH denemeleri engellenir. Panel portu da kısa sürede çok bağlantı açmaya çalışan adreslere sınır koyar.
- SSH
- 3 deneme, en az 1 gün engel
- Panel portu
- dakikada 90 yeni bağlantı / IP
Site ayrımı
Her site kendi Linux kullanıcısıyla çalışır. Siteler Linux izinleriyle birbirinden ayrılır; bir site diğerinin dosyalarını okuyamayacak şekilde yapılandırılır. Dosya yöneticisi de bu kullanıcının yetkisiyle çalışır.
- Dosya yolu
- site dizinine kilitli
- Kota
- kota etkinse kullanıcı başına inode sınırı
Roller ve yetkiler
Yönetici, bayi ve müşteri rolleri vardır. Yetki Grupları ile kimin hangi bölümde ne yapabileceğini belirlersiniz.
- Roller
- admin, bayi, müşteri
- Yalnız admin
- 16 kaynak
Virüs Taraması
ClamAV ile siteleri tarar. Varsayılan modda (Yalnızca kayıt) yalnızca kayıt tutar, dosyalara dokunmaz. İlk haftalarda sonuçları izlemenizi öneririz; güvendiğinizde Uygula moduna geçersiniz. ClamAV, Servisler sayfasından tek tıkla kurulur (yalnız yönetici).
- Motor
- ClamAV
- Bulgu
- karantina
Sunucuda alınan ek önlemler
Panelin kurulumda ve çalışırken uyguladığı ek önlemler.
İmzalı güncelleme
Panel güncellemesinin imzası ve sağlama toplamı uygulanmadan önce kontrol edilir. Biri tutmazsa güncelleme uygulanmaz.
- İmza
- Ed25519
- Sağlama toplamı
- SHA-256
Denetim kaydı
Panelin sunucuda yaptığı her değişiklik kimin yaptığı ve sonucuyla kaydedilir. Kayıt panel arayüzünden silinemez ve değiştirilemez.
- Kayıt
- panel arayüzünden silinemez ve değiştirilemez
- Görüntüleme
- Loglar
Site giden trafiği
Site kullanıcıları dışarıya 25. porttan bağlantı kuramaz (doğrudan SMTP gönderimi) ve bulut sağlayıcısının metaveri adresine ulaşamaz. Bu, ele geçirilen bir sitenin kötüye kullanılmasını zorlaştırır.
- Giden SMTP
- 25. port engelli
- Metaveri adresi
- engelli
Sertleştirilmiş PHP
Her site yalnızca kendi dizinlerine erişen, kendi geçici ve oturum dizinleri olan bir PHP ortamında çalışır. İzin verilen PHP işlevlerini panelden yönetirsiniz.
- open_basedir
- açık
- Geçici dizin
- site başına
TLS ve güvenlik başlıkları
Siteler TLS 1.2 ve 1.3 kullanır. Panel, tarayıcıyı HTTPS'e zorlayan, sayfanın başka bir sayfaya gömülmesini engelleyen ve içerik güvenlik politikasını uygulayan başlıklar gönderir.
- Site TLS
- 1.2 ve 1.3
- Panelde HTTPS zorunluluğu
- 2 yıl
Sağlık Kontrolü
48 denetimin birçoğu güvenlik içindir: SELinux, SSH sertleştirme, güvenlik duvarı portları, parola deneme saldırılarına karşı koruma ve PHP ayarları.
- Denetim
- 48
- Komut
- deckpa doctor